
(題圖由網路安全情報提供,出自文章)
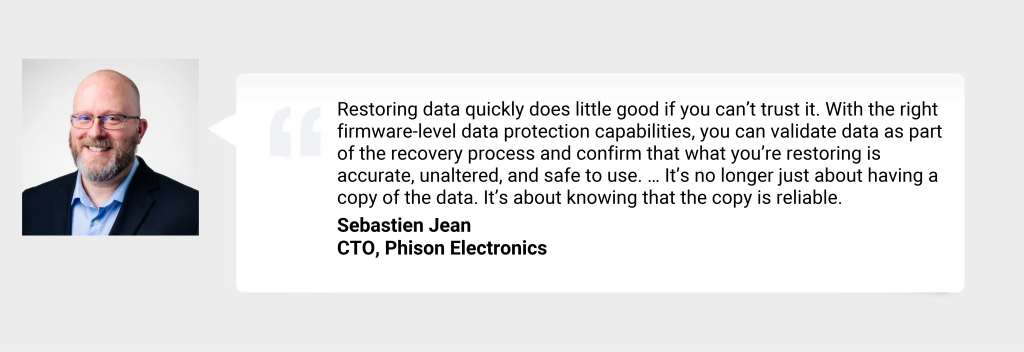
(由賽巴斯蒂安·尚主演)
資料備份對企業安全性和復原能力至關重要。但有些組織卻錯誤地認為,一旦有了備份,復原就萬無一失了。在一篇文章中, 網路安全情報, Phison(美國)技術長Sebastien Jean指出,攻擊者正是利用了這種假設。研究表明,在近一半的勒索軟體攻擊事件中,攻擊者會在「真正」的攻擊開始之前故意刪除或破壞備份,因此,最後一道防線反而成了攻擊者的首要目標之一。
但Jean提出的問題遠不止於大多數安全團隊已知的備份完整性問題。即使備份文件完好無損地保存下來,又如何確定其中的資料沒有被悄悄竄改呢?他認為,真正的勒索軟體防禦不能止步於應用程式或作業系統層面,而必須從韌體層面開始,深入固態硬碟內部,透過篡改偵測、元資料驗證和異常識別等機制,持續驗證資料完整性,而不是事後補救。

 繁體中文
 English
 简体中文
 日本語
 Deutsch
 한국어