
(题图由网络安全情报提供,出自文章)
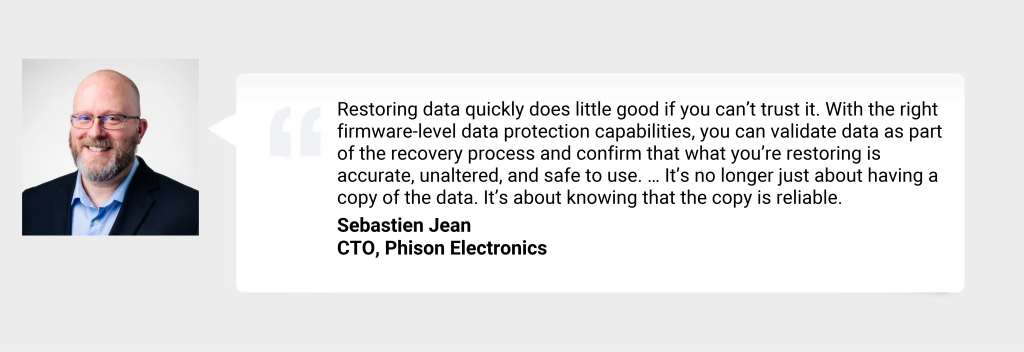
(由塞巴斯蒂安·让主演)
数据备份对企业安全性和恢复能力至关重要。但有些组织却错误地认为,一旦有了备份,恢复就万无一失了。在一篇文章中, 网络安全情报, Phison(美国)首席技术官Sebastien Jean指出,攻击者正是利用了这种假设。研究表明,近一半的勒索软件攻击事件中,攻击者会在“真正”的攻击开始之前故意删除或破坏备份,因此,最后一道防线反而成了攻击者的首要目标之一。
但Jean提出的问题远不止大多数安全团队已知的备份完整性问题。即使备份文件完好无损地保存下来,又如何确定其中的数据没有被悄悄篡改呢?他认为,真正的勒索软件防御不能止步于应用程序或操作系统层面,而必须从固件层面开始,深入固态硬盘内部,通过篡改检测、元数据验证和异常识别等机制,持续地验证数据完整性,而不是事后补救。

 简体中文
 English
 繁體中文
 日本語
 Deutsch
 한국어