
Ein einziger unentdeckter Schreibfehler kann unbemerkt einen Trainingsdatensatz oder einen Modell-Checkpoint beschädigen. Daher entscheiden die heute gewählten Speicherschutzmaßnahmen darüber, wie sehr Sie morgen Ihren KI-Ergebnissen vertrauen können.
KI-Systeme in Unternehmen sind nur so vertrauenswürdig wie die zugrunde liegenden Daten. Ein Modell kann architektonisch solide und sorgfältig optimiert sein und dennoch ungenügende Ergebnisse liefern, wenn die Speicherschicht unbemerkt ausfällt. Das ist die unangenehme Realität, mit der Infrastrukturteams heute konfrontiert sind. Datenintegrität in Unternehmensspeichern ist keine bloße Checkliste. Sie ist die Grundlage dafür, ob KI, Analysen und geschäftskritische Anwendungen tatsächlich vertrauenswürdig sind.
Die Datenintegrität in Unternehmensspeichern basiert auf mehrstufigen Schutzmechanismen. Fehlerkorrekturcodes (ECC) und LDPC-Codes (Low-Density Parity Check) korrigieren Fehler auf Flash-Speicherebene. Der durchgängige Datenpfadschutz erkennt Beschädigungen an jeder Stelle zwischen Host und NAND-Speicher. Der Schutz bei Stromausfall sichert laufende Schreibvorgänge während unerwarteter Ausfälle. Für KI-Workloads sind diese Schutzmechanismen besonders wichtig, da unbemerkte Beschädigungen in Trainingsdaten oder einem Modell-Checkpoint die Modellausgabe beeinträchtigen können, ohne dass ein offensichtlicher Fehler auftritt.
Warum Datenintegrität grundlegend für KI und Analytik in Unternehmen ist
Manche Anwendungsfehler sind sofort erkennbar. Eine beschädigte Datei kann einen Fehler auslösen, oder ein fehlerhafter Datenbankindex kann eine Abfrage blockieren. Stille Datenbeschädigung ist schwieriger zu erkennen, da die Anwendung weiterlaufen kann, ohne dass ein offensichtlicher Hinweis auf die Kompromittierung der zugrunde liegenden Daten erkennbar ist.
Wenn ein Trainingsdatensatz unbemerkt beschädigt wird oder ein Modell-Checkpoint während eines Stromausfalls fehlerhaft geschrieben wird, tritt der Schaden nicht sofort in Erscheinung. Das Modell trainiert weiter. Die Pipeline läuft weiter. Die Ausgaben verändern sich, manchmal nur geringfügig, und das nachgelagerte Team hat kein offensichtliches Anzeichen für ein Problem. Die Rückverfolgung eines solchen Problems auf einen Speicherfehler kann Wochen dauern.
Das ist das eigentliche Argument dafür, Datenintegrität als spezifische Infrastrukturanforderung für KI zu betrachten und nicht nur als allgemeine Checkbox für Unternehmensspeicher. Wenn Sie Inferenz- oder Trainingspipelines mit Daten ausführen, denen Sie nicht vollständig vertrauen können, riskieren Sie mehr als nur Ausfallzeiten. Sie riskieren, dass Entscheidungen auf fehlerhaften Ergebnissen basieren, und das ist ein deutlich schwierigeres Problem, das sich nur schwer erkennen und beheben lässt.
Die wichtigsten Schutzmechanismen in Enterprise-SSDs
Enterprise-SSDs begegnen diesen Risiken durch eine Reihe ineinandergreifender Mechanismen. Keiner dieser Mechanismen ist an sich neu, aber ihre Implementierung und Integration machen in der Praxis einen entscheidenden Unterschied.
ECC und LDPC
Flash-Speicher verschleißen mit der Zeit, und Bitfehler sind ein normaler Bestandteil des NAND-Verhaltens und kein seltener Ausnahmefall. Fehlerkorrektur (ECC) dient dazu, diese Fehler zu erkennen und zu korrigieren, bevor sie für die Anwendung sichtbar werden. LDPC-Codierung geht noch einen Schritt weiter und verwendet komplexere Algorithmen, die Daten auch dann wiederherstellen, wenn die NAND-Zellen im Laufe ihrer Lebensdauer an Leistung verlieren. Man kann es sich wie einen kontinuierlichen, unsichtbaren Korrekturleseprozess auf Flash-Ebene vorstellen, der kleine Fehler erkennt, bevor sie sich zu größeren Problemen auswachsen.
End-to-End-Datenpfadschutz
ECC allein schützt Daten nur, sobald sie im Flash-Speicher liegen. Datenbeschädigungen können auch während der Übertragung auftreten, wenn die Daten den Controller, interne Busse und den Arbeitsspeicher durchlaufen, bevor sie den NAND-Flash-Speicher erreichen. Ein durchgängiger Datenpfadschutz schließt diese Lücke. Er hilft, die Datenintegrität während der Übertragung zwischen Host und NAND-Flash-Speicher zu überprüfen, indem er Mechanismen wie die zyklische Redundanzprüfung (CRC) und andere Fehlererkennungs- und -korrekturverfahren nutzt, um Beschädigungen aufzudecken, die sonst unentdeckt bleiben würden. Ohne diese Schutzschicht könnte ein Laufwerk fehlerfreie Schreib- und Lesevorgänge melden, während Beschädigungen unbemerkt durchschlüpfen.
Schutz vor Stromausfall
Unternehmensanwendungen laufen kontinuierlich, und Stromausfälle sind selbst in gut konzipierten Rechenzentren keine Seltenheit. Der Schutz vor Stromausfällen nutzt integrierte Kondensatoren, um bei einem unerwarteten Ausfall Reserveleistung bereitzustellen. So schützt die SSD zwischengespeicherte Daten und wichtige Metadaten, bevor die Stromversorgung vollständig unterbrochen wird. Für Anwendungen, die praktisch nie stillstehen, ist diese Kontinuität entscheidend. Ein einzelner ungeschützter Stromausfall kann weit mehr als nur die gerade geschriebene Datei beschädigen, insbesondere in schreibintensiven KI-Trainingsumgebungen, in denen häufig Prüfpunkte gespeichert werden.
Warum diese Mechanismen für KI-Workloads wichtiger sind
Hier unterscheiden sich die Anforderungen deutlich von herkömmlichen Unternehmensspeicherlösungen. KI-Trainingspipelines laufen stunden- oder tagelang ununterbrochen und schreiben enorme Datenmengen, ohne dass es natürliche Kontrollpunkte gibt, an denen ein Mensch Fehler erkennen kann. Beschädigte Trainingsdaten können die statistischen Muster, aus denen ein Modell lernt, unbemerkt verändern und die Genauigkeit auf schwer nachvollziehbare Weise beeinträchtigen.
Modell-Checkpoints bergen ein ähnliches Risiko. Wird ein Checkpoint-Schreibvorgang unterbrochen oder leicht beschädigt, übernimmt das Modell, das das Training fortsetzt, diesen Fehler. Traditionelle Anwendungen decken Fehler in der Regel relativ schnell auf. KI-Pipelines hingegen oft nicht, da es kein Äquivalent zu einem Prozessabsturz oder einem fehlgeschlagenen Login gibt. Die Ausgabe sieht lediglich etwas anders aus, und diese Abweichung lässt sich ohne tiefgreifende forensische Analyse kaum zuordnen.
Deshalb sollten Maßnahmen zum Schutz der Datenintegrität als Voraussetzung für vertrauenswürdige KI-Ergebnisse betrachtet werden und nicht als optionale Funktion, die nachträglich hinzugefügt wird.
Wie fortschrittliche Zuverlässigkeitstechnik Ausfallzeiten und Betriebsstörungen reduziert
Es besteht ein wesentlicher Unterschied zwischen einem sauberen Systemausfall und unentdeckter Datenbeschädigung, der die Wiederherstellung des Betriebs erheblich beeinträchtigen kann. Ein sauberer Systemausfall wird erkannt, diagnostiziert und behoben, oft innerhalb weniger Stunden. Unentdeckte Datenbeschädigung hingegen bleibt bestehen, manchmal wochen- oder monatelang, und verschlechtert unbemerkt die Ausgabequalität oder breitet sich in nachgelagerten Systemen aus, bevor jemand den Vorfall bemerkt.
Gutes Reliability Engineering geht weit über die Vermeidung von Supportanfragen hinaus. Unentdeckte Datenbeschädigung kann Entwicklungszeit in Anspruch nehmen, Compliance-Risiken bergen und die erneute Verarbeitung oder das erneute Training von Daten nach der Problemidentifizierung erforderlich machen. Teams, die Datenintegrität als grundlegende Infrastruktur betrachten, verbringen weniger Zeit mit der Fehlerbehebung und mehr Zeit mit dem Aufbau von Integrität. Dies wirft die praktische Frage auf, wie man erkennt, welche Treiber dieses Versprechen einlösen.
Worauf Sie bei der Bewertung des SSD-Datenschutzes für Unternehmen achten sollten
Bei der Auswahl von Anbietern ist es ratsam, gezielte Fragen zu stellen, anstatt allgemeine Zuverlässigkeitsversprechen unkritisch zu übernehmen. Wie ist ECC implementiert und wird LDPC für alternden NAND-Speicher verwendet? Wo genau beginnt und endet der durchgängige Datenschutz? Ist der Schutz bei Stromausfall hardwarebasiert, mit integrierten Kondensatoren, oder abhängig von einer externen Stromversorgung?
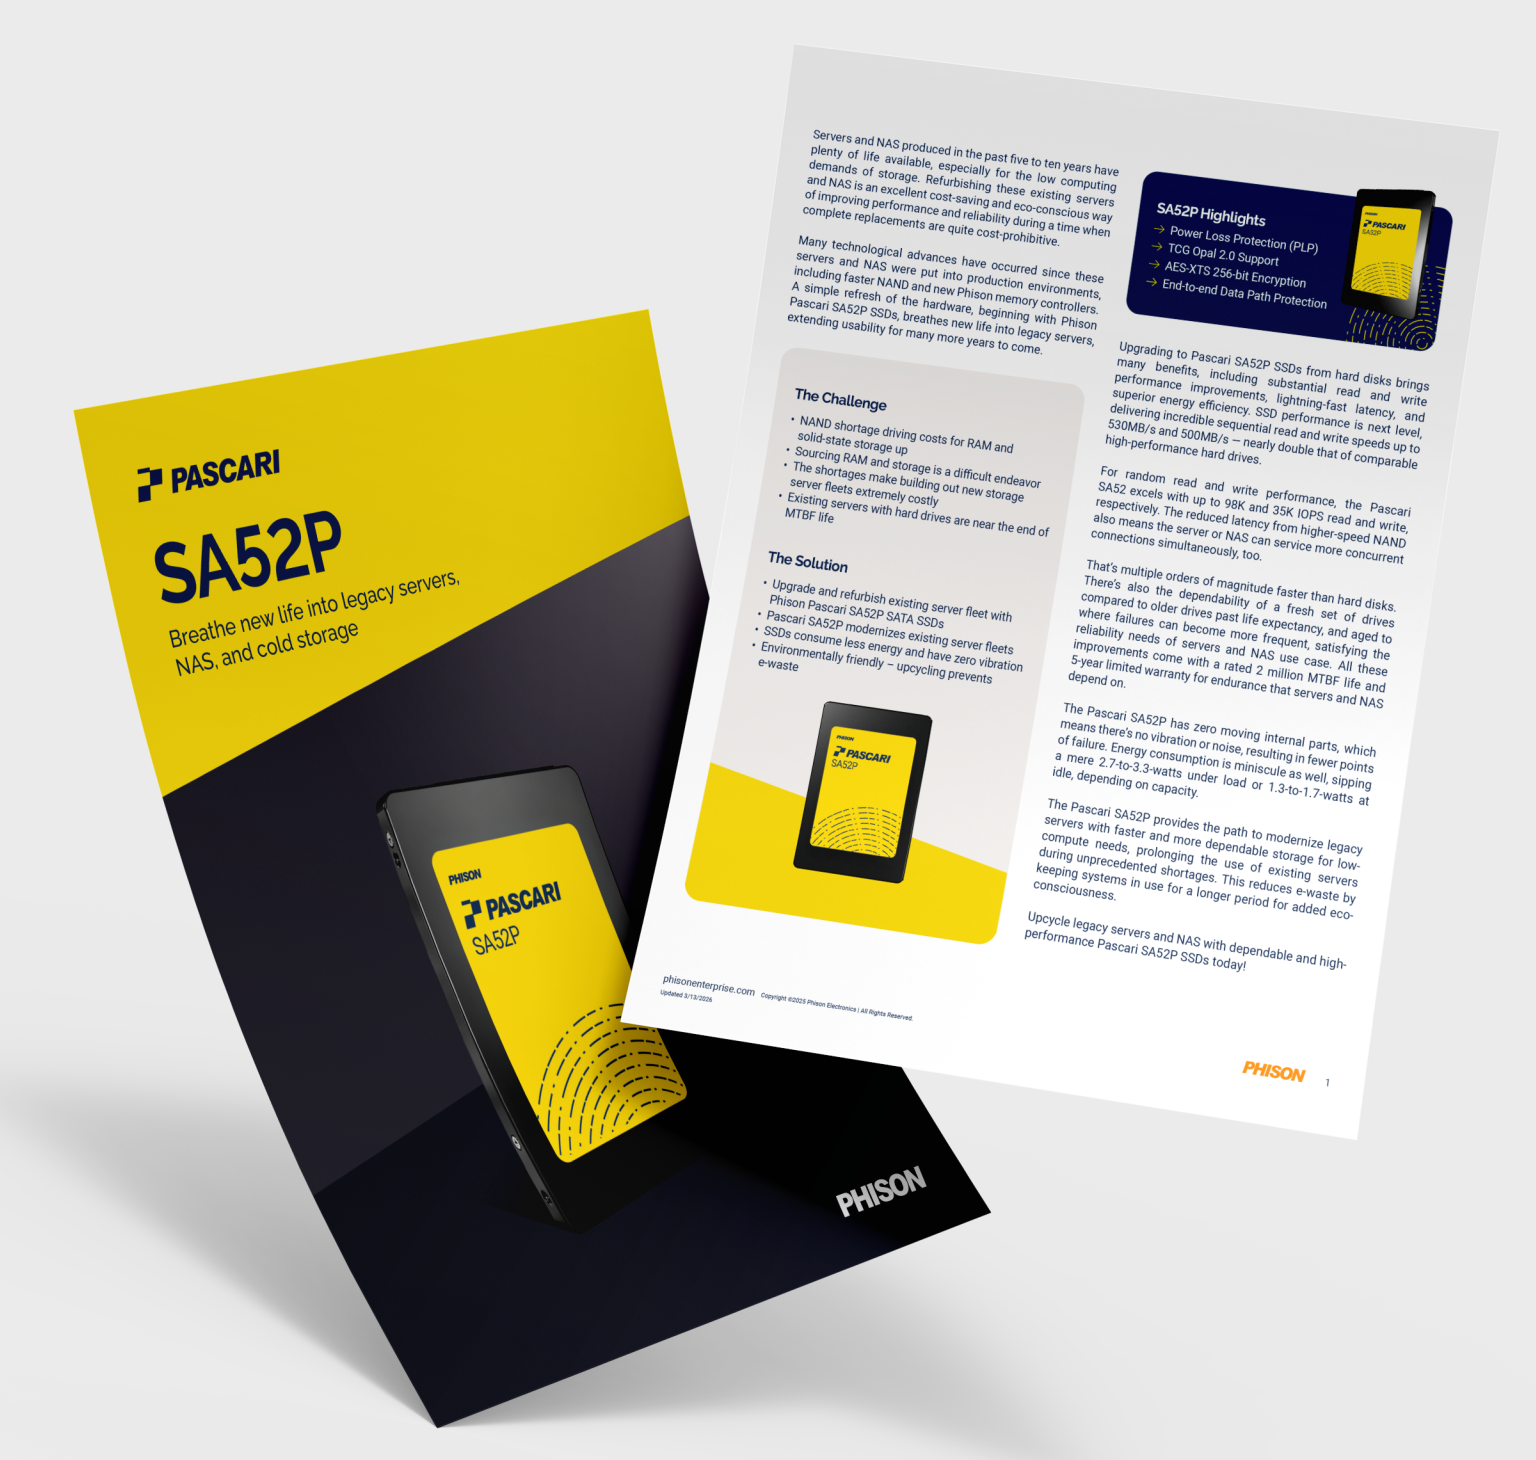
Es lohnt sich auch zu hinterfragen, wie diese Mechanismen konzipiert wurden und wie diese Schutzmechanismen in den SSD-Controller und die Firmware integriert sind, da die Datenintegrität von einem reibungslosen Zusammenspiel der Schutzmechanismen entlang des gesamten Datenpfads abhängt. Die Pascari-Produktreihe von Phison bietet einen konkreten Einblick in die praktische Umsetzung dieser Integration.
Wie Pascari Enterprise-SSDs die Datenintegrität handhaben
Phison entwirft seine eigenen NAND-Controller und Firmware anstatt Controller-IP von Drittanbietern zu integrieren. Das bedeutet, dass seine LDPC-ECC- und RAID-ECC-Engines, der durchgängige Datenpfadschutz und der Schutz vor Stromausfall als ein einziger Zuverlässigkeitsstapel gemeinsam entwickelt werden, anstatt aus Komponenten verschiedener Hersteller zusammengesetzt zu sein.
Dieser Ansatz zeigt sich in den verifizierten Spezifikationen des Pascari-Portfolios, wie beispielsweise in der Pascari D-Serie. Zu den dokumentierten Funktionen gehören Dual-Port-Konnektivität, Schutz vor Stromausfall, AES-Verschlüsselung, 128 Namensräume, TCG Opal 2.0, NVMe-MI und durchgängiger Datenschutz. Diese Funktionen sind in einem einzigen, integrierten Funktionsumfang zusammengefasst und nicht nur eine allgemeine Zuverlässigkeitsgarantie. Für Teams, die Speicherlösungen spezifizieren, bei denen Datenintegrität vertraglich oder regulatorisch vorgeschrieben ist, ist diese Detailgenauigkeit entscheidend.
Speicherinfrastruktur, von der Ihre KI-Ergebnisse tatsächlich abhängen können
Datenintegrität in Unternehmensspeichern war schon immer wichtig, doch KI-Workloads stellen höhere Anforderungen, die mit allgemeinen Zuverlässigkeitsbotschaften nicht ausreichend abgedeckt werden. Unbemerkte Beschädigungen von Trainingsdaten oder Modell-Checkpoints kündigen sich nicht so deutlich an wie ein herkömmlicher Anwendungsausfall. Daher sind ECC, durchgängiger Datenpfadschutz und Schutz vor Stromausfall nicht mehr nur wünschenswerte Zusatzfunktionen, sondern Grundvoraussetzungen für eine vertrauenswürdige KI-Infrastruktur. Laufwerke, die diese Schutzmechanismen als grundlegendes Designprinzip und nicht als bloße Add-ons integrieren, sind besser geeignet, die Workloads zu unterstützen, die die Unternehmens-IT zunehmend prägen.
Erfahren Sie mehr über Pascari Enterprise-SSDs oder Kontaktieren Sie einen Pascari-Vertriebsmitarbeiter Heute.

 Deutsch
 English
 繁體中文
 简体中文
 日本語
 한국어